Domain pegelsteuerung.de kaufen?
Wir ziehen mit dem Projekt
pegelsteuerung.de um.
Sind Sie am Kauf der Domain
pegelsteuerung.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain pegelsteuerung.de kaufen?
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **

Ähnliche Suchbegriffe für Vulnerabilities
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
Voltcraft, Schallpegelmessgerät, Schallpegel-MessgerätDigitales Schallpegel-Messgerät Das Schallpegel-Messgerät SL-200 entspricht, trotz seines sehr günstigen Preises, der Norm EN 60651 Class 2 sowie EN 61672 und ist somit auch für Feldmessungen und professionelle Messungen geeignet. Um eine ausreichende Mess-Genauigkeit auch unter extremen Einsatz-Bedingungen zu erzielen, ist das SL-200 mit einem Schallpegel-Kalibrator abgleichbar. Durch den hintergrundbeleuchteten LC-Display können die Messwerte auch in der Dunkelheit gut abgelesen werden. Anwendungsbereich Das Gerät kann zum messen und überwachen der Lautstärke auf Veranstalltungen wie Konzerten oder in Discotheken benutzt werden.74,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
PCE Instruments, Schallpegelmessgerät, Schallpegel-MessgerätDas moderne Lärmmessgerät präsentiert sich als vielseitiges Instrument mit einer Reihe innovativer Funktionen. Ein herausragendes Merkmal des Lärmmessgeräts ist das grosszügige, als Lärmampel ausgeführte LCD-Display. Die integrierte Lärmampel liefert dem Benutzer auf einen Blick visuelle Hinweise auf den aktuellen Schallpegel. Durch die Farbgebung in grün, orange und rot kann der Anwender sofort erkennen, ob sich der angezeigte Lärmpegel im akzeptablen Bereich befindet oder ob Massnahmen erforderlich sind. Zusätzlich zu den visuellen Anzeigen bietet das Lärmmessgerät einen akustischen Alarm, der in sechs verschiedenen Sprachen konfigurierbar ist. Diese Vielsprachigkeit gewährleistet eine breite internationale Anwendbarkeit. Ein weiterer Pluspunkt ist die Möglichkeit, die Grenzwerte am Lärmmesser individuell festzulegen. Benutzer können je nach ihren spezifischen Anforderungen und den örtlichen Gegebenheiten die Grenzwerte für visuelle und akustische Warnungen anpassen. Der integrierte Speicher des Lärmmessers hat eine Kapazität von 15 Sekunden und speichert die Audio- und Schalldaten. Ein Audioausgang erlaubt es dem Benutzer, die gemessenen Schallpegeldaten extern aufzuzeichnen oder weiterzuverarbeiten. Der Betrieb des Lärmmessgeräts ist sowohl im Batterie- als auch im Netzbetrieb möglich. Mit der IR-Fernbedienung können die wichtigsten Funktionen des Lärmmessers auch in Arbeitsumgebungen mit begrenztem Zugang oder schwierigen Bedingungen aus der Ferne bedient werden. Die flexible Nutzung als Stand- oder Wandgerät macht das Lärmmessgerät anpassungsfähig für unterschiedlichste Einsatzszenarien. Diese Vielseitigkeit und innovative Ausstattung machen das Lärmmessgerät zu einem hilfreichen Werkzeug in Bereichen wie Schulen, Kindergärten, Konferenzräumen und Räumen mit ähnlicher Nutzung.106,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und regelmäßige Schulungen für Mitarbeiter durchführen, um das Bewusstsein für Informationssicherheit zu stärken. **
Was sind die häufigsten Arten von Vulnerabilities in der Informationssicherheit und wie können Organisationen diese effektiv identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Vulnerabilities in der Informationssicherheit sind Schwachstellen in Software, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese effektiv identifizieren, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um potenzielle Schwachstellen aufzudecken. Um diese zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und sicherstellen, dass ihre Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden. Durch diese Maßnahmen können Organisationen ihre Systeme und Daten vor den häufigsten Arten von Vulnerabilities schützen. **
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können sie in verschiedenen Bereichen wie Softwareentwicklung, Netzwerksicherheit und Unternehmenssicherheit identifiziert und behoben werden?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Benutzer. In der Softwareentwicklung können Schwachstellen durch regelmäßige Code-Reviews, automatisierte Sicherheitstests und die Verwendung sicherer Codierungspraktiken identifiziert und behoben werden. In der Netzwerksicherheit können Schwachstellen durch regelmäßige Scans, Patch-Management und die Implementierung von Firewalls und Intrusion Detection Systemen identifiziert und behoben werden. In der Unternehmenssicherheit können Schwachstellen durch Schulungen der Mitarbeiter, Implementierung von Sicherheitsrichtlinien und regelmäßige Sicherheitsaudits identifiziert und behoben werden. **
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
Bug Bounty Bootcamp: The Guide to Finding and Reporting Web Vulnerabilities, Sachbücher von Vickie LiDer Bug Bounty Bootcamp lehrt Sie, wie man Webanwendungen hackt. Sie werden lernen, wie man Aufklärung über ein Ziel durchführt, Schwachstellen identifiziert und diese ausnutzt. Ausserdem erfahren Sie, wie man sich in Bug-Bounty-Programmen zurechtfindet, die von Unternehmen eingerichtet wurden, um Sicherheitsexperten für das Auffinden von Fehlern in ihren Webanwendungen zu belohnen. Bug-Bounty-Programme sind von Unternehmen gesponserte Initiativen, die Forscher einladen, nach Schwachstellen in ihren Anwendungen zu suchen und sie für ihre Entdeckungen zu belohnen. Dieses Buch ist darauf ausgelegt, Anfängern mit wenig bis gar keiner Sicherheitserfahrung das Web-Hacking beizubringen, Fehler zu finden und in dieser boomenden und lukrativen Branche wettbewerbsfähig zu bleiben. Sie beginnen damit, zu lernen, wie man ein Programm auswählt, qualitativ hochwertige Fehlerberichte schreibt und professionelle Beziehungen in der Branche pflegt. Danach lernen Sie, wie man ein Web-Hacking-Labor einrichtet und einen Proxy verwendet, um den Datenverkehr zu erfassen. Im dritten Teil des Buches werden Sie die Mechanismen gängiger Web-Schwachstellen wie XSS, SQL-Injection und Template-Injection erkunden und detaillierte Ratschläge erhalten, wie man sie findet und gängige Schutzmassnahmen umgeht. Sie werden auch lernen, wie man mehrere Fehler verknüpft, um die Auswirkungen Ihrer Schwachstellen zu maximieren. Abschliessend behandelt das Buch fortgeschrittene Techniken, die in einführenden Hacking-Büchern selten behandelt werden, aber entscheidend sind, um Webanwendungen zu hacken. Sie werden lernen, wie man mobile Apps hackt, den Quellcode einer Anwendung auf Sicherheitsprobleme überprüft, Schwachstellen in APIs findet und Ihren Hacking-Prozess automatisiert. Am Ende des Buches werden Sie die Werkzeuge und Techniken erlernt haben, die notwendig sind, um ein kompetenter Web-Hacker zu sein und Fehler in einem Bug-Bounty-Programm zu finden.38,70 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
Ähnliche Suchbegriffe für Vulnerabilities
-
Voltcraft, Schallpegelmessgerät, Schallpegel-MessgerätDigitales Schallpegel-Messgerät Das Schallpegel-Messgerät SL-200 entspricht, trotz seines sehr günstigen Preises, der Norm EN 60651 Class 2 sowie EN 61672 und ist somit auch für Feldmessungen und professionelle Messungen geeignet. Um eine ausreichende Mess-Genauigkeit auch unter extremen Einsatz-Bedingungen zu erzielen, ist das SL-200 mit einem Schallpegel-Kalibrator abgleichbar. Durch den hintergrundbeleuchteten LC-Display können die Messwerte auch in der Dunkelheit gut abgelesen werden. Anwendungsbereich Das Gerät kann zum messen und überwachen der Lautstärke auf Veranstalltungen wie Konzerten oder in Discotheken benutzt werden.74,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
PCE Instruments, Schallpegelmessgerät, Schallpegel-MessgerätDas moderne Lärmmessgerät präsentiert sich als vielseitiges Instrument mit einer Reihe innovativer Funktionen. Ein herausragendes Merkmal des Lärmmessgeräts ist das grosszügige, als Lärmampel ausgeführte LCD-Display. Die integrierte Lärmampel liefert dem Benutzer auf einen Blick visuelle Hinweise auf den aktuellen Schallpegel. Durch die Farbgebung in grün, orange und rot kann der Anwender sofort erkennen, ob sich der angezeigte Lärmpegel im akzeptablen Bereich befindet oder ob Massnahmen erforderlich sind. Zusätzlich zu den visuellen Anzeigen bietet das Lärmmessgerät einen akustischen Alarm, der in sechs verschiedenen Sprachen konfigurierbar ist. Diese Vielsprachigkeit gewährleistet eine breite internationale Anwendbarkeit. Ein weiterer Pluspunkt ist die Möglichkeit, die Grenzwerte am Lärmmesser individuell festzulegen. Benutzer können je nach ihren spezifischen Anforderungen und den örtlichen Gegebenheiten die Grenzwerte für visuelle und akustische Warnungen anpassen. Der integrierte Speicher des Lärmmessers hat eine Kapazität von 15 Sekunden und speichert die Audio- und Schalldaten. Ein Audioausgang erlaubt es dem Benutzer, die gemessenen Schallpegeldaten extern aufzuzeichnen oder weiterzuverarbeiten. Der Betrieb des Lärmmessgeräts ist sowohl im Batterie- als auch im Netzbetrieb möglich. Mit der IR-Fernbedienung können die wichtigsten Funktionen des Lärmmessers auch in Arbeitsumgebungen mit begrenztem Zugang oder schwierigen Bedingungen aus der Ferne bedient werden. Die flexible Nutzung als Stand- oder Wandgerät macht das Lärmmessgerät anpassungsfähig für unterschiedlichste Einsatzszenarien. Diese Vielseitigkeit und innovative Ausstattung machen das Lärmmessgerät zu einem hilfreichen Werkzeug in Bereichen wie Schulen, Kindergärten, Konferenzräumen und Räumen mit ähnlicher Nutzung.106,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
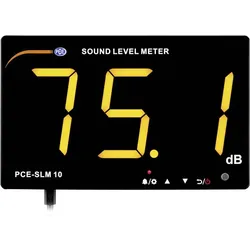
PCE Instruments, Schallpegelmessgerät, Schallpegel MessgerätDie PCE-SLM 10 dB-Anzeige findet Ihren Einsatz in Schulen, Grossraumbüros, Bars, Clubs und sonstigen Veranstaltungsräumen. Durch die grossen Ziffern der dB-Anzeige ist der Messwert jederzeit gut lesbar. Aufgrund des LED-Displays ist dies auch in dunklen Umgebungen ohne Probleme möglich. Die dB-Anzeige wird per USB mit dem optional erhältlichen Netzteil betrieben. Der Messbereich der dB-Anzeige reicht von 30 bis 130 dB. Der Schallpegelmesser stellt den Messwert A gewichtet dar. Die Zeitbewertung der dB-Anzeige ist immer fast. Der Frequenzbereich vom 6 mm Kondensatormikrofon erstreckt sich von 31,5 Hz bis 8,5 kHz. Über die USB-Schnittstelle kann die dB-Anzeige mit dem PC verbunden werden. Mit Hilfe der Software können Live-Messungen an einen Computer übertragen werden. Die dB-Anzeige verfügt ebenfalls über einen internen Speicher, der mit der Software ausgelesen werden kann.279,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Testo, Schallpegelmessgerät, Schallpegel-Messgerät 815Das ideale Gerät für die tägliche Arbeit. Ob für Klimaanlagen oder Heiztechnik, zur Messung von Diskothekenlärm, Maschinenlärm oder Lärm an Verbrennungsanlagen, das Schallpegelmessgerät Testo 815 ist der perfekte Partner.276,89 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und regelmäßige Schulungen für Mitarbeiter durchführen, um das Bewusstsein für Informationssicherheit zu stärken. **
-
Was sind die häufigsten Arten von Vulnerabilities in der Informationssicherheit und wie können Organisationen diese effektiv identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Vulnerabilities in der Informationssicherheit sind Schwachstellen in Software, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese effektiv identifizieren, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um potenzielle Schwachstellen aufzudecken. Um diese zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und sicherstellen, dass ihre Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden. Durch diese Maßnahmen können Organisationen ihre Systeme und Daten vor den häufigsten Arten von Vulnerabilities schützen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können sie in verschiedenen Bereichen wie Softwareentwicklung, Netzwerksicherheit und Unternehmenssicherheit identifiziert und behoben werden?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Benutzer. In der Softwareentwicklung können Schwachstellen durch regelmäßige Code-Reviews, automatisierte Sicherheitstests und die Verwendung sicherer Codierungspraktiken identifiziert und behoben werden. In der Netzwerksicherheit können Schwachstellen durch regelmäßige Scans, Patch-Management und die Implementierung von Firewalls und Intrusion Detection Systemen identifiziert und behoben werden. In der Unternehmenssicherheit können Schwachstellen durch Schulungen der Mitarbeiter, Implementierung von Sicherheitsrichtlinien und regelmäßige Sicherheitsaudits identifiziert und behoben werden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.